Un contrôle d’accès associe un identifiant, un lecteur, une règle, un contrôleur et un organe de verrouillage. Le système décide si une personne peut ouvrir une porte à un moment donné. Pour une PME, la réussite dépend surtout de la matrice des droits, du cycle de vie des badges, du comportement des portes en défaut et d’une administration simple.
À retenir
- Concevez les droits par rôle plutôt que personne par personne.
- Traitez la porte, la serrure, la sortie et l’alimentation comme un ensemble.
- Préparez l’arrivée, le changement de fonction et le départ d’un utilisateur.
- Ne conservez que les historiques nécessaires et protégez l’administration.
Les cinq éléments d’une décision d’accès
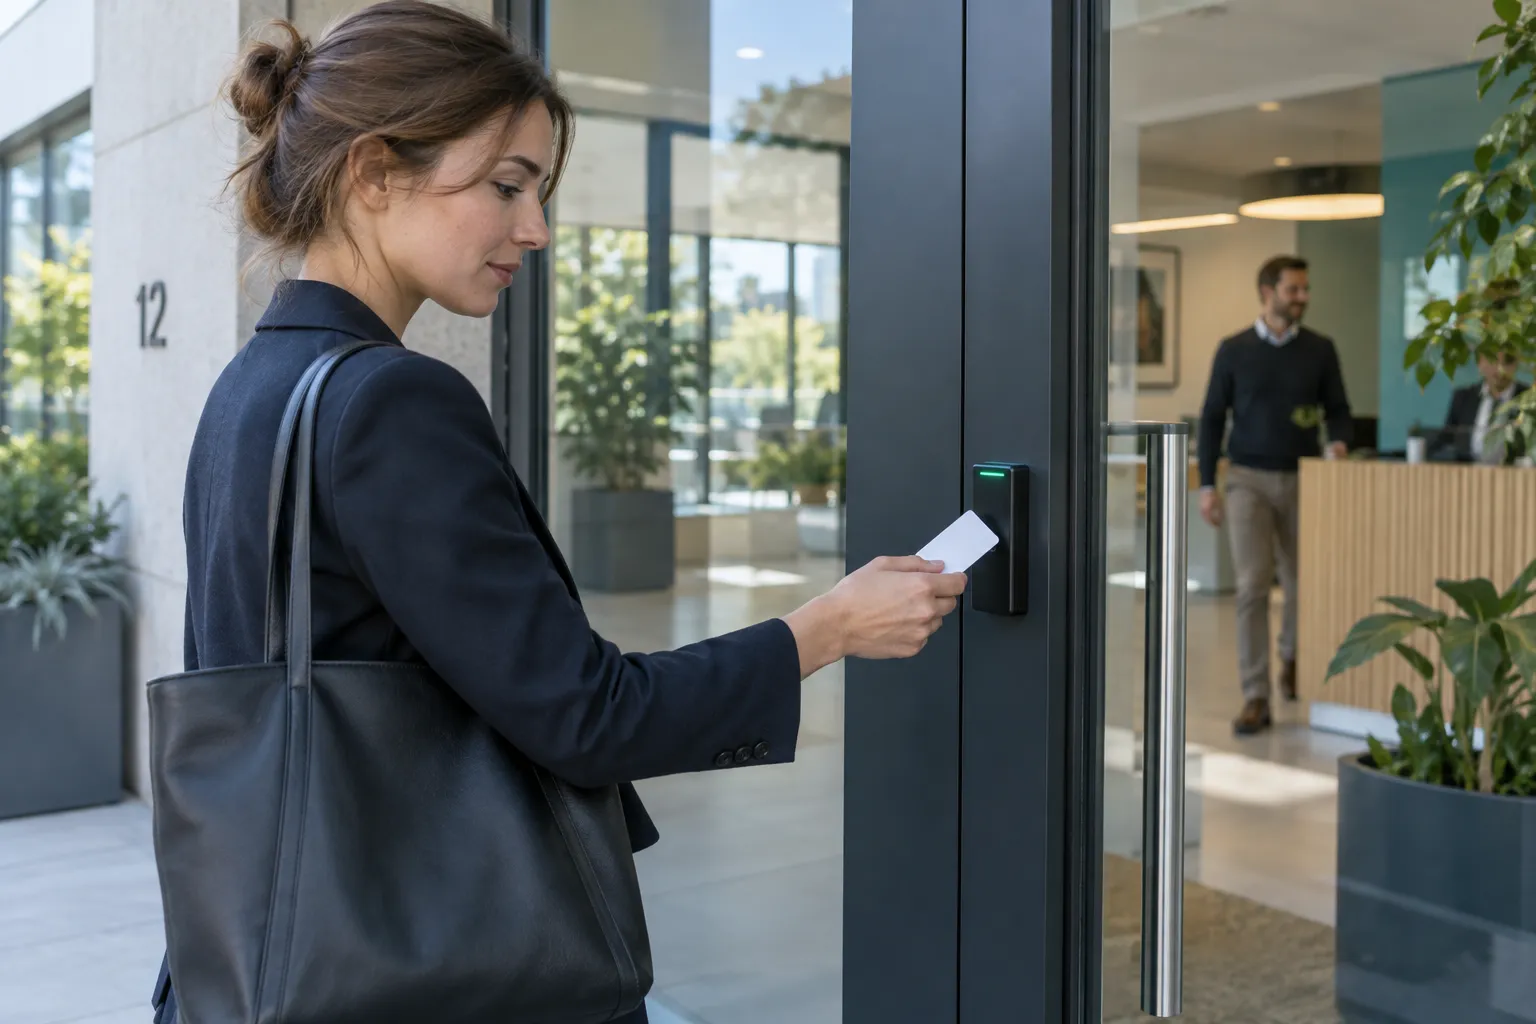
L’utilisateur présente un badge, un code ou un identifiant mobile. Le lecteur transmet l’information au contrôleur, qui applique une règle et commande ou non la serrure. Un contact de porte peut ensuite confirmer l’ouverture ou signaler une porte maintenue ouverte.
La décision ne se limite pas à « oui » ou « non ». Elle peut dépendre du site, de la porte, du jour, de l’horaire, du rôle et d’un état particulier. La logique doit rester compréhensible pour l’administrateur qui devra la maintenir dans six mois.
| Élément | Fonction |
|---|---|
| Identifiant | Présente une identité ou un droit |
| Lecteur | Lit et transmet |
| Contrôleur | Applique la règle |
| Serrure | Verrouille ou libère |
| Contact de porte | Confirme l’état réel |
Pourquoi les rôles simplifient la PME
Attribuer chaque porte à chaque personne crée rapidement une liste impossible à relire. Une approche par rôle regroupe les besoins : collaborateur bureau, atelier, responsable, nettoyage, prestataire ou visiteur. Les personnes héritent ensuite des droits du groupe.
Cette logique facilite une promotion, un changement d’équipe ou un départ. Elle réduit aussi les privilèges oubliés. Gardez toutefois quelques exceptions temporaires, datées et revues.
- Rôles alignés sur le travail réel
- Droits minimaux
- Exceptions avec date de fin
- Responsable de validation
La porte est un système mécanique et de sécurité
Un logiciel performant ne compense pas une porte qui ferme mal. Analysez le ferme-porte, la serrure, la poignée, la gâche, le bouton de sortie, le contact et les issues de secours. Le comportement en panne de courant doit être défini selon la porte et les exigences de sécurité.
Les portes extérieures, locaux sensibles, portails et ascenseurs n’ont pas le même risque. La solution peut utiliser plusieurs types de lecteurs ou serrures tout en conservant une administration commune.
- Fermeture mécanique fiable
- Sortie toujours conforme
- État en coupure défini
- Alimentation secourue si nécessaire
- Entretien de la porte inclus dans les responsabilités
Badge, code ou smartphone
Le badge est simple, rapide et facilement révocable. Le code peut convenir à un usage limité mais se partage facilement. L’identifiant mobile évite un support physique supplémentaire, au prix d’une dépendance au téléphone et d’un processus d’enrôlement à maîtriser.
La biométrie implique des données particulièrement sensibles et ne doit pas être choisie pour son effet technologique. Vérifiez nécessité, proportionnalité, base juridique et alternatives avant de l’envisager.
| Moyen | Adapté quand | Attention |
|---|---|---|
| Badge | Utilisateurs réguliers | Perte et prêt |
| Code | Droit partagé limité | Diffusion du code |
| Mobile | Population équipée et administrée | Téléphone, enrôlement, support |
| Biométrie | Cas exceptionnel justifié | Données sensibles et alternatives |
Cycle de vie : le vrai travail quotidien
Définissez qui crée un utilisateur, qui valide les droits, qui remet le badge et qui le retire. Un départ doit déclencher la désactivation le jour même. Un badge perdu doit pouvoir être bloqué sans remplacer le cylindre ou déranger tous les autres utilisateurs.
Planifiez une revue périodique par responsable de service. Les listes de personnes inactives, droits d’exception et comptes administrateurs méritent une attention particulière. Une exportation brute n’aide pas si personne ne sait qui doit décider.
- Arrivée
- Changement de rôle
- Droit temporaire
- Badge perdu
- Départ
- Revue périodique
Historique et protection des données
Un journal d’accès peut aider à diagnostiquer un problème, vérifier un passage autorisé ou gérer un incident. Il contient toutefois des données liées à des personnes. Définissez la finalité, la durée, les personnes autorisées et la manière de répondre à une demande.
Évitez de conserver indéfiniment « au cas où ». Les administrateurs doivent utiliser des comptes individuels. Sauvegardes, exportations et accès de support doivent suivre les mêmes règles de protection.
- Finalité documentée
- Durée limitée
- Administrateurs nominatifs
- Export contrôlé
- Information des utilisateurs
Intégrer sans créer une dépendance fragile
Le contrôle d’accès peut échanger un état avec l’alarme, afficher une caméra lors d’un passage ou recevoir un appel de vidéophonie. Chaque intégration doit avoir une utilité, un comportement en défaut et un propriétaire.
Les fonctions de sécurité incendie et d’évacuation restent prioritaires. Une porte ne doit pas rester verrouillée simplement parce qu’un serveur, un réseau ou un autre système est indisponible. Testez le scénario complet, pas seulement chaque composant séparément.
- Utilité de l’interface
- État en défaut
- Responsable identifié
- Essai de bout en bout
- Procédure de fonctionnement dégradé
Le cahier des charges minimal
Listez portes, horaires, rôles, visiteurs, sous-traitants, sites, systèmes existants et responsables. Indiquez les exigences d’évacuation, de réseau, d’accès distant et de reporting. Une matrice simple vaut mieux qu’une longue liste de produits.
Demandez une démonstration de l’administration quotidienne : créer un badge, le perdre, changer un horaire, ouvrir temporairement une porte et retrouver un défaut. C’est là que se mesure la valeur pour une PME.
- Plan des portes
- Matrice rôles-zones
- Scénarios de sortie
- Processus utilisateur
- Administration et sauvegarde
- Maintenance
FAQ
Combien de portes faut-il pour commencer ?
Même une seule porte peut être utile si la gestion des clés pose problème. L’architecture doit permettre une extension raisonnable.
Le système fonctionne-t-il sans internet ?
De nombreux contrôleurs prennent des décisions localement. Le fonctionnement exact en perte réseau doit être défini et testé.
Peut-on réutiliser une serrure existante ?
Parfois, après vérification mécanique, électrique et du comportement attendu en évacuation et en coupure.
Combien de temps garder les logs ?
Il n’existe pas une durée universelle. Elle doit être liée à une finalité légitime, limitée et documentée.