Protégez les systèmes connectés comme des équipements informatiques : supprimez les mots de passe par défaut, utilisez des comptes nominatifs et une authentification multifacteur, segmentez le réseau, installez les mises à jour et limitez l’accès distant. Documentez aussi la durée de support et la procédure de sauvegarde et de reprise.
À retenir
- Aucun mot de passe ou compte partagé par défaut.
- Caméras et alarmes sur un réseau limité et supervisé.
- Mises à jour planifiées avec sauvegarde de configuration.
- Accès de support temporaire, protégé et traçable.
Contenu réglementaire revu le 8 septembre 2026. Vérifiez les sources officielles pour votre situation avant toute décision.
Pourquoi la sécurité physique devient numérique
Une caméra IP, un contrôleur et une centrale connectée traitent des données sensibles et disposent parfois d’un accès au bâtiment. Un équipement compromis peut exposer des images, des habitudes, des journaux ou servir de point d’entrée vers un autre réseau.
La cybersécurité doit donc être prévue lors du choix du matériel, de l’installation et de la maintenance. La sécurisation ajoutée après incident est plus coûteuse et laisse souvent des dépendances inconnues.
- Images
- Droits d’accès
- Journaux
- Disponibilité
- Réseau d’entreprise
Comptes et authentification
Changez immédiatement tous les identifiants par défaut. Créez un compte par personne avec le rôle minimum nécessaire. L’administrateur ne doit pas être utilisé pour le visionnage quotidien.
Activez la MFA sur les portails cloud et comptes de support lorsque disponible. Retirez rapidement un ancien employé, téléphone ou prestataire. Conservez l’identité du propriétaire du compte et les méthodes de récupération.
- Mot de passe unique
- MFA
- Rôles minimum
- Comptes nominatifs
- Récupération
Segmenter le réseau
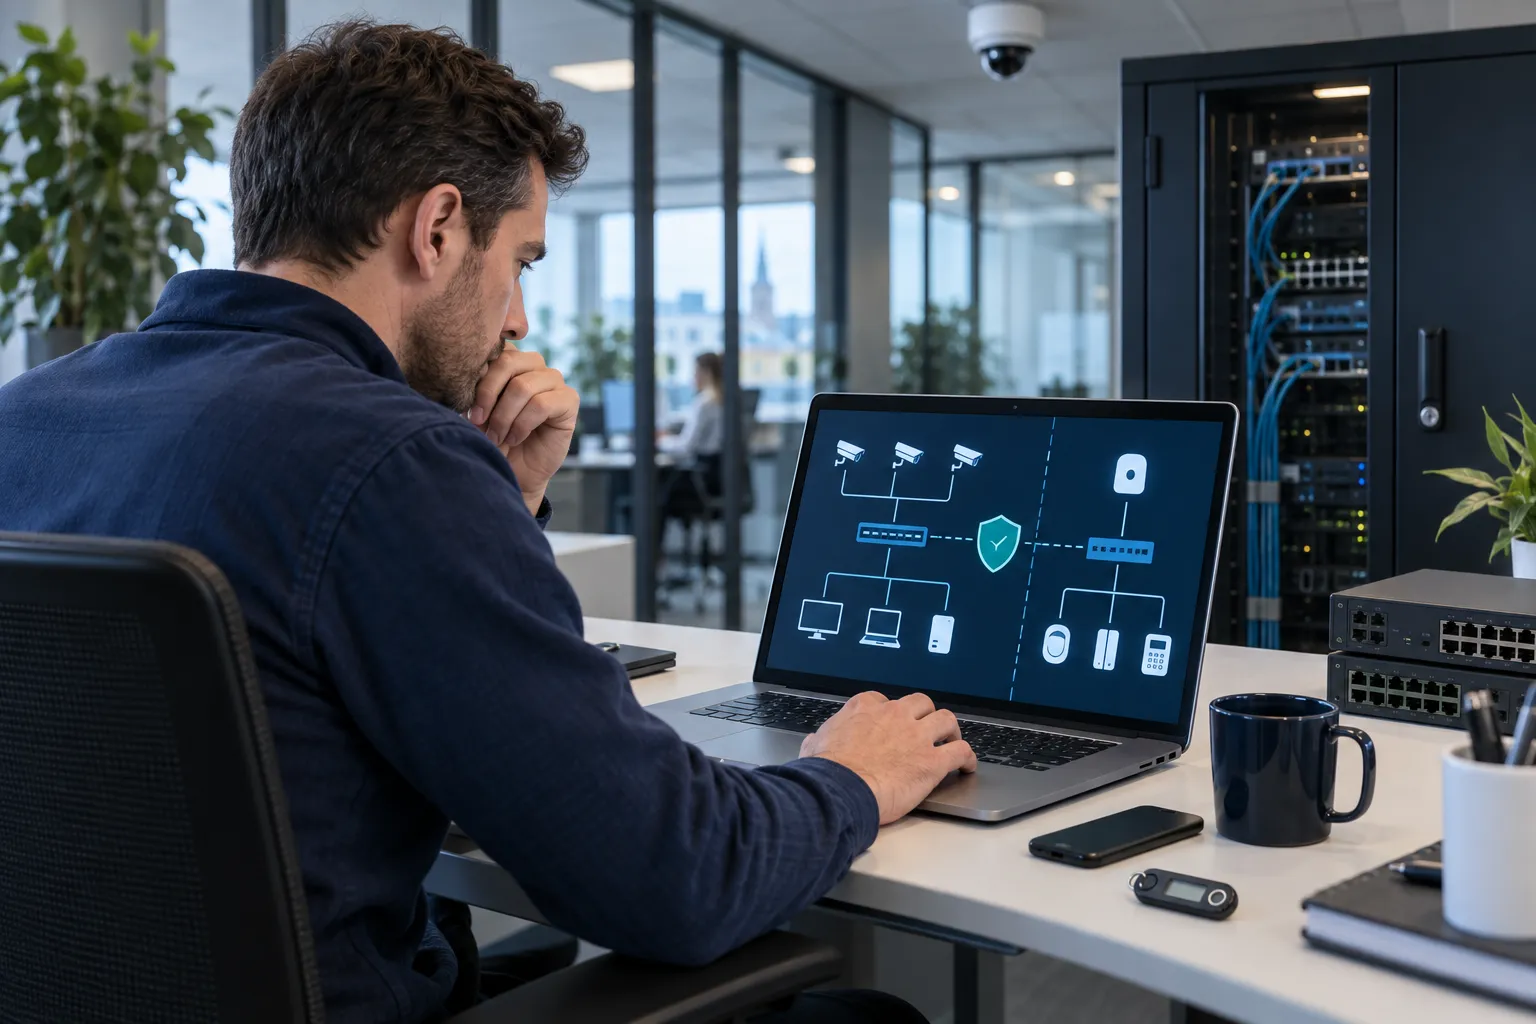
Placez les caméras et contrôleurs dans un segment dédié avec seulement les flux nécessaires vers l’enregistreur, le serveur de temps, la supervision et les services autorisés. Une caméra n’a généralement pas besoin d’atteindre tous les postes de l’entreprise.
Filtrez les communications sortantes et évitez l’ouverture directe de ports vers internet. Préférez une connexion sécurisée fournie et maintenue, un VPN adapté ou une architecture cloud documentée.
| Mesure | But | Preuve attendue | Responsable |
|---|---|---|---|
| Comptes nominatifs | Tracer l’accès | Liste des utilisateurs | Exploitant |
| MFA | Réduire le vol de compte | Paramètre activé | Exploitant/IT |
| Segmentation | Limiter les mouvements | Règles réseau | IT |
| Mises à jour | Corriger les failles | Journal de versions | Installateur/IT |
| Sauvegarde | Restaurer | Test de restauration | Propriétaire défini |
Mises à jour et durée de support
Demandez la politique de mises à jour, la date de fin de support et le mécanisme de notification. Le règlement européen sur la cyberrésilience renforce progressivement les exigences pour les produits à éléments numériques, mais le client doit encore organiser l’exploitation.
Avant une mise à jour, sauvegardez la configuration et vérifiez la compatibilité entre caméra, enregistreur, application et intégrations. Après, testez les fonctions critiques et les accès.
- Politique éditeur
- Fin de support
- Sauvegarde
- Fenêtre de maintenance
- Tests après mise à jour
Accès distant et support
Un accès permanent partagé avec un prestataire augmente le risque. Utilisez des comptes nominatifs, des droits limités, une durée définie et une journalisation. Désactivez l’accès lorsqu’il n’est pas nécessaire.
Inventoriez applications mobiles et navigateurs autorisés. Protégez les téléphones avec verrouillage, mise à jour et effacement à distance. Une notification affichée sur un écran verrouillé peut déjà révéler une information sensible.
- Accès temporaire
- Journal
- Appareils gérés
- Révocation
- Confidentialité des notifications
Chiffrement, stockage et sauvegarde
Vérifiez le chiffrement des communications et, lorsque nécessaire, des enregistrements. Les exports sensibles doivent être transmis par un canal adapté, pas par un lien public permanent.
Sauvegardez configurations, plans de zones et paramètres. Conservez une copie séparée et testez la restauration. Pour la vidéo, documentez ce qui est local, cloud ou hybride ainsi que la durée et les droits.
- TLS ou canal sécurisé
- Exports protégés
- Configuration sauvegardée
- Copie séparée
- Restauration testée
Réagir à un doute ou incident
En cas d’accès suspect, isolez l’équipement du réseau sans détruire les journaux, changez les identifiants depuis un poste sûr et contactez les responsables IT et sécurité. Vérifiez les comptes, redirections, mises à jour et événements.
Documentez la chronologie et évaluez si des données personnelles ont été exposées afin d’appliquer les obligations correspondantes. Réinitialiser sans comprendre peut effacer des éléments utiles et laisser le point d’entrée actif.
- Isoler
- Préserver les journaux
- Changer les accès
- Analyser la portée
- Corriger et surveiller
FAQ
Faut-il connecter directement une caméra à internet ?
Évitez l’exposition directe. Utilisez une architecture sécurisée avec flux limités et accès distant documenté.
La MFA est-elle utile pour une application caméra ?
Oui. Elle réduit le risque qu’un mot de passe volé suffise à ouvrir le compte.
Qui doit réaliser les mises à jour ?
La responsabilité doit être attribuée explicitement entre client, IT et installateur, avec sauvegarde et tests.
Que faire si une caméra semble piratée ?
Isolez-la, préservez les journaux, changez les accès depuis un poste sûr et faites analyser l’incident avant remise en service.